ownCloud mit Let's Encrypt und Nginx über HTTPS schützen

Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
Das VPN Gate Client Plug-In ist ein separates Plug-In, das VPN SoftEther mit stabiler Geschwindigkeit enthält und aufgrund seiner Sicherheit bei vielen Menschen beliebt ist. In diesem Artikel erfahren Sie in Download.vn, wie Sie das SoftEther VPN Client-Plug-In für VPN Gate Client herunterladen, installieren und verwenden.
Zuerst müssen Sie das Installationsprogramm für die Software herunterladen, die SoftEther VPN enthält.
Laden Sie das VPN Gate Client-Plug-In herunter
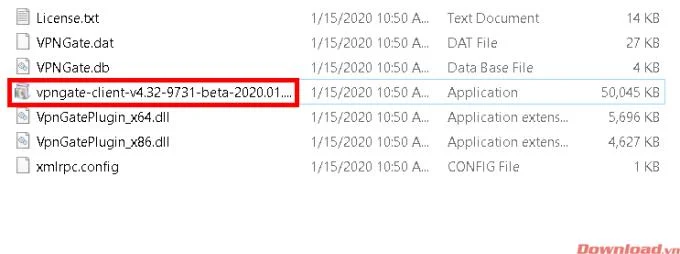
Entpacken Sie die heruntergeladene Zip-Datei in einen Ordner. Suchen Sie die Installationsdatei mit dem Namen vpngate-client-v4.xxxx und führen Sie sie wie unten gezeigt aus.
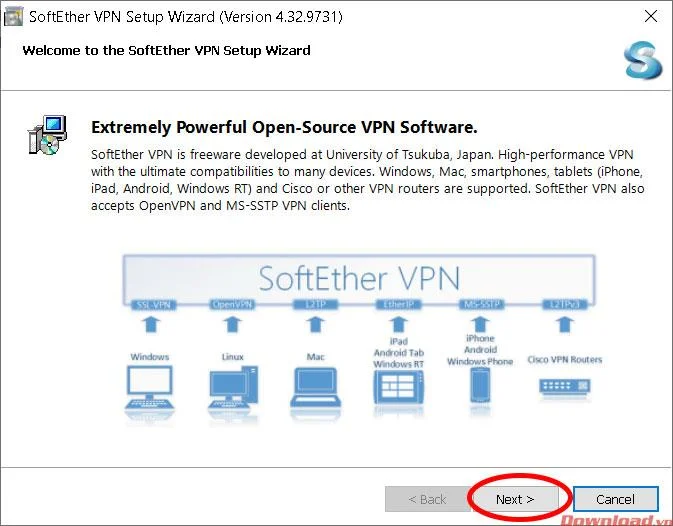
Das Installationsfenster wird angezeigt. Klicken Sie zunächst auf Weiter .
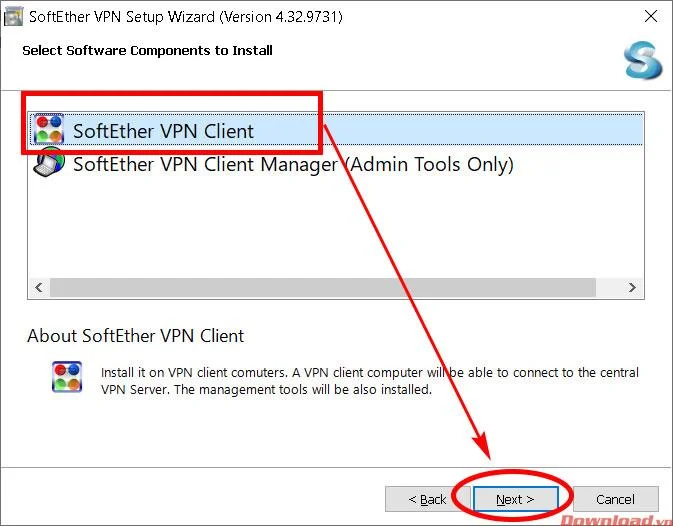
Wählen Sie die Zeile SoftEther VPN Client aus und klicken Sie auf Weiter .
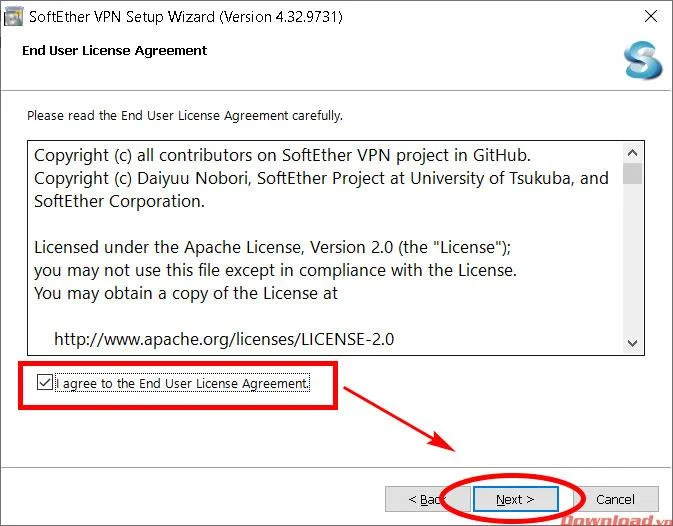
Überprüfen Sie, ob ich der Endbenutzer-Lizenzvereinbarung zustimme, und klicken Sie auf Weiter.
Klicken Sie weiter auf Weiter .
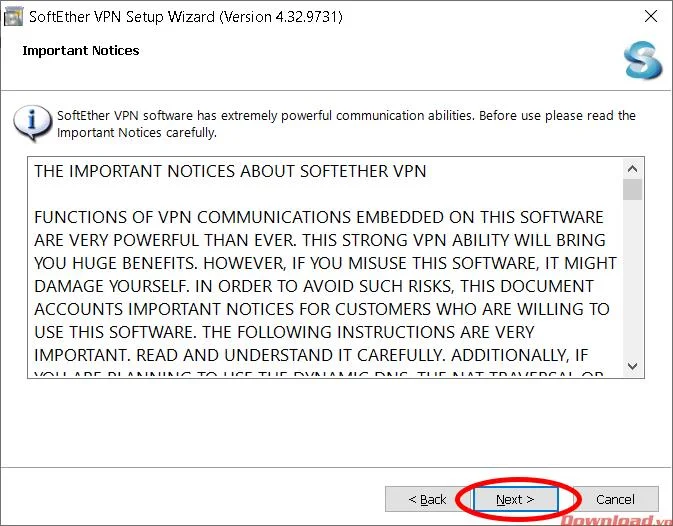
Wählen Sie den Installationsort aus. Sie sollten den Standardspeicherort des Systems verwenden, indem Sie den Pfad C: \ Programme \ SoftEther VPN Client überprüfen . Wählen Sie fertig, wir klicken auf Weiter .
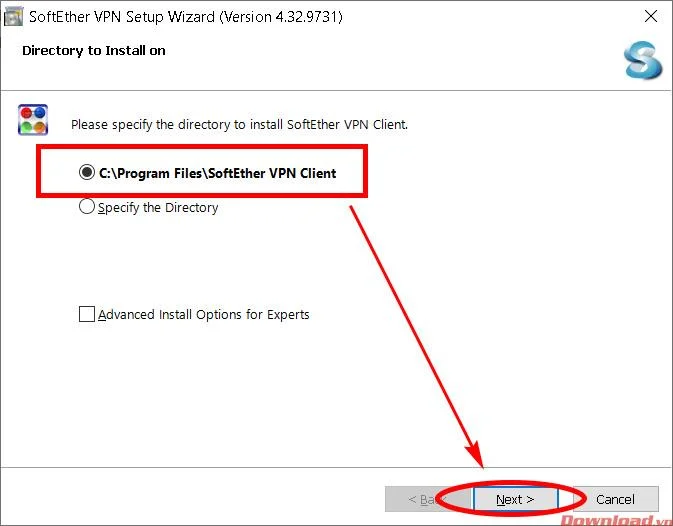
Bestätigen Sie die Installation, indem Sie auf Weiter klicken . (Denken Sie daran, die aktiven Programme zu schließen, falls die Software den Computer während des Installationsvorgangs neu starten muss.)
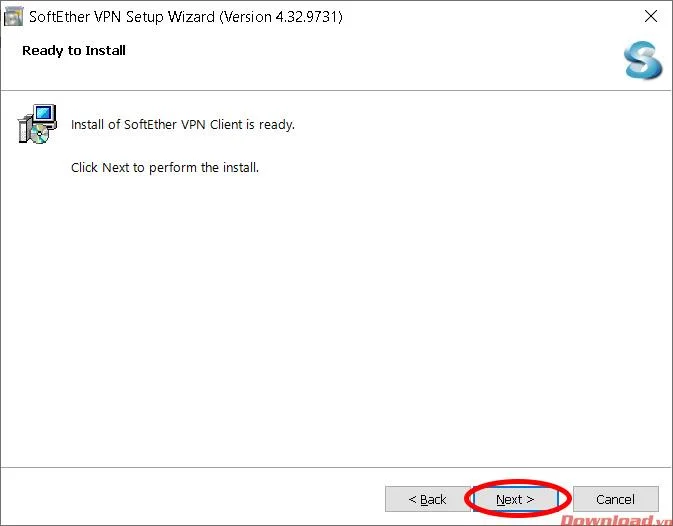
Warten Sie einige Minuten, bis die Software auf Ihrem Gerät installiert ist.
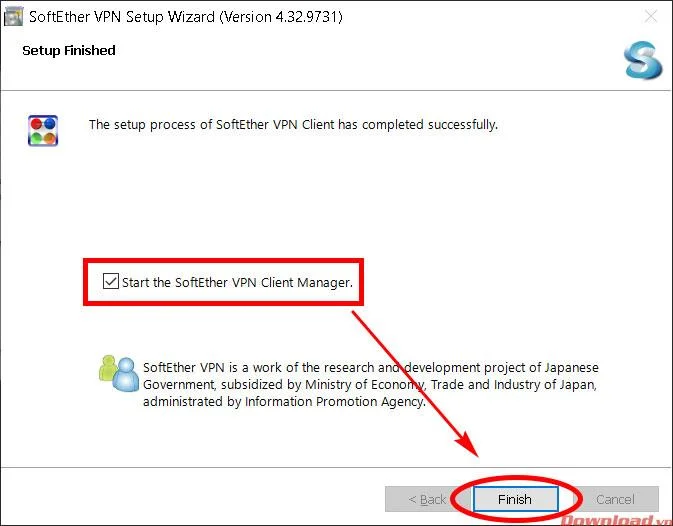
Nach Abschluss der Installation wird das Abschlussfenster angezeigt. Kreuzen Sie das Feld Starten Sie den VPN - Client Manager SoftEther wenn Sie die Software sofort nach dem Schließen des Fensters gestartet werden soll. Klicken Sie abschließend auf Fertig stellen , um den Vorgang abzuschließen . Sie haben die Software also auf Ihrem Computer installiert.
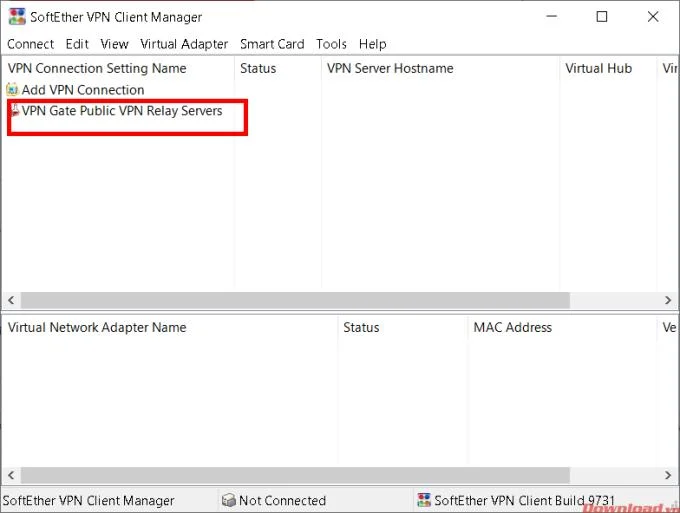
Öffnen Sie zunächst die Software und doppelklicken Sie auf die Zeile VPN Gate Public VPN Relay Server .
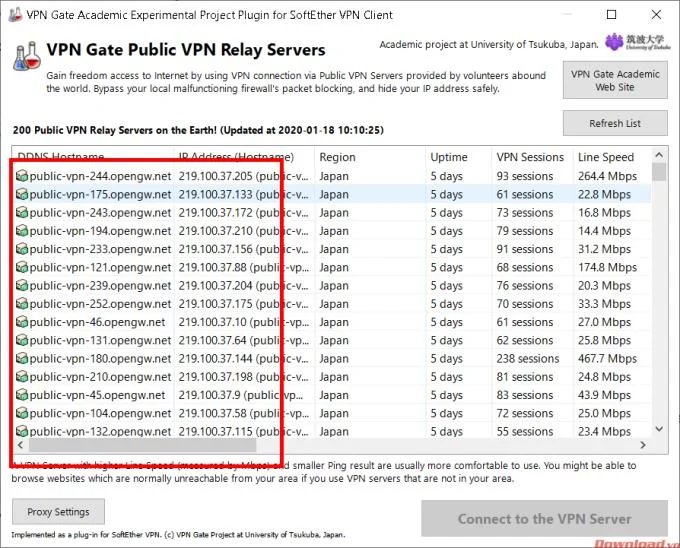
Doppelklicken Sie auf einen der Server in der Liste, um eine Verbindung herzustellen. Priorisieren Sie Server mit der höchsten Verbindungsgeschwindigkeit in der Spalte Leitungsgeschwindigkeit .
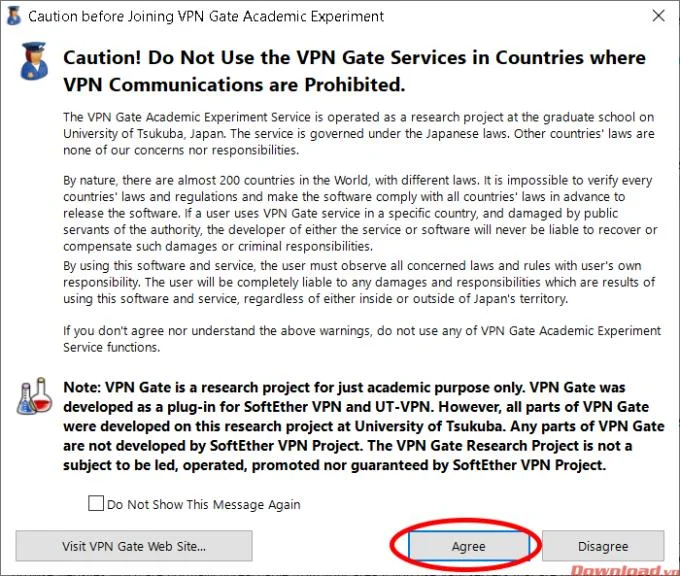
Die Software gibt eine Warnung zur Verwendung von VPN aus. Klicken Sie auf Zustimmen, um zuzustimmen.
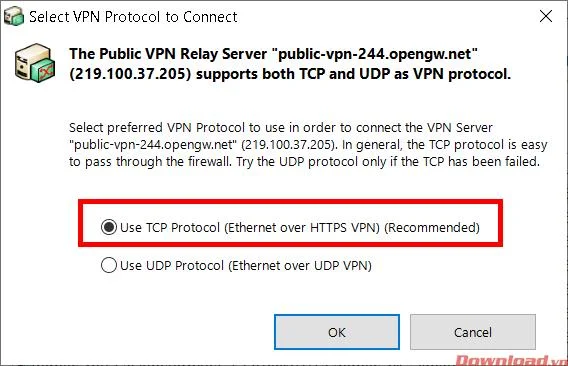
Überprüfen Sie als letzten Schritt die erste Zeile wie unten gezeigt und klicken Sie auf OK, um die VPN-Verbindung herzustellen.
Ich wünsche Ihnen eine erfolgreiche Umsetzung!
Wählen Sie HTTP-01 oder DNS-01, konfigurieren Sie einen ownCloud Reverse-Proxy und vergewissern Sie sich, dass Certbot HTTPS-Zertifikate automatisch erneuert.
Konfigurieren Sie die oCIS LDAP-Anmeldung, gleichen Sie Benutzer- und Gruppenabfragen ab und überprüfen Sie die TLS- und Schemaeinstellungen vor der Einführung.
Fügen Sie ownCloud 10 einen Amazon S3-Bucket hinzu, bereiten Sie kompatible Anmeldeinformationen und Endpunkte vor und prüfen Sie den Zugriff, ohne eine Einbindung mit dem primären Speicher zu verwechseln.
Planen Sie geschützte MariaDB-Dumps für ownCloud Server, handhaben Sie den Wartungsmodus sicher und überprüfen Sie jedes Backup, bevor Sie sich darauf verlassen.
Planen Sie eine Migration von ownCloud 10 zu oCIS mit der unterstützten App, geordneten Befehlen, Identitätsprüfungen und einer klaren Liste der Daten, die eine separate Behandlung erfordern.
Ersetzen Sie die ownCloud Classic 10-Logos und passen Sie die Farben der Web-Benutzeroberfläche mit einer Design-App an, ohne dabei Probleme bei Upgrades und Integritätsprüfungen zu riskieren.
Weisen Sie neuen ownCloud Infinite Scale-Benutzern rollenbasierte Speicherlimits auf Byte-Basis zu, inklusive eines proxy.yaml-Beispiels und einer Checkliste zur sicheren Überprüfung.
Stellen Sie die ownCloud-Desktop-Synchronisierung wieder her, indem Sie den Server-Hostnamen, die Zertifikatskette, die Vertrauensstellung der privaten Zertifizierungsstelle und Probleme mit dem Captive Portal überprüfen, ohne die TLS-Verifizierung zu deaktivieren.
Verwenden Sie den Bericht über ungültige Dateien, um nicht übereinstimmende Kerndateien oder App-Signaturen zu identifizieren, die korrekten Release-Dateien wiederherzustellen und die Integritätsprüfung sicher durchzuführen.
Stellen Sie ownCloud Infinite Scale anhand des offiziellen Compose-Beispiels bereit, konfigurieren Sie Domänen und persistenten Speicher und überprüfen Sie anschließend TLS, Container und die erste Anmeldung.



